КОНЬЯКОВ.ру

Разработка и поддержка веб-сайтов на 1C-Bitrix. E-commerce компетенции. Опыт с 2007 года.

Страница 32 из 91

Chrome будет помечать сайты, работающие по HTTP, как небезопасные

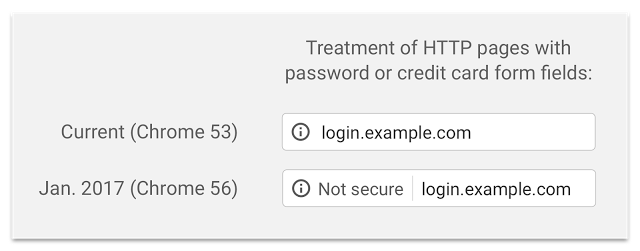
В январе 2017 года выйдет новая версия браузера Google — Chrome 56. Он будет предупреждать пользователя о том, что опасно вводить пароли или данные кредитных карт на сайтах, использующих HTTP протокол.

Сначала появится пометка «Not secure» («Не защищён») в адресной строке браузера:
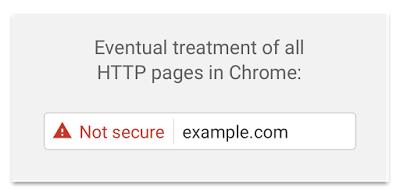
В следующих релизах станет больше предупреждений. В итоге все сайты, работающие через HTTP, будут помечены как опасные:
По статистике Google Transparency Report, пользователи загружают больше половины сайтов через HTTPS протокол. Доля растёт особенно быстрыми темпами в России.

Если вы ещё не установили на свой сайт SSL-сертификат — самое время это сделать. До выхода Chrome 56 осталось меньше месяца.

Скидки на любые сертификаты до конца декабря 2016, спешите (вам также помогут: выбрать, купить и установить сертификат на ваш хостинг).

Выбрать и купить SSL-сертификат можно здесь.

Единственный минус покупного сертификата — это требование наличия выделенного IP-адреса для сайта (доменного имени) на которого он выпускается. У Let’s Encrypt такого требования нет. Но как правило покупные SSL-сертификаты выпускаются на срок не менее 1 года. Это большой плюс, т.к. не придётся часто его перевыпускать и соответственно обновлять сертификат на хостинге.

Если у вас есть возможность самостоятельно устанавливать сертификаты на свой хостинг, но нет желанию платить деньги за выпуск SSL-сертификата, вы можете воспользоваться свободной автоматизированной системой центра сертификации — Let’s Encrypt. Чтобы получить больше информации по внедрению Let’s Encrypt, воспользуйтесь этой ссылкой. Но надо понимать, что сертификаты Let’s Encrypt выпускаются на 4 месяца, после этого их надо перевыпускать и обновлять сертификат на хостинге. Для реализации этой задачи, необходимо писать скрипты (Python, Bash, и пр.) автоматизирующие этот рутинный процесс. Не каждый хостинг позволяет производить данные манипуляции. Как правило для этого нужен VPS/VDS хостинг. А это как правило значительно дороже, нежели простой виртуальный хостинг. Если вы хотите использовать Let’s Encrypt на виртуальном хостинге без выделенного IP-адреса, то в этом вам поможет хостинг от Timeweb, проверенный временем. При покупке хостинга в Timeweb, у вас появляется возможность подключить к вашему сайту бесплатный SSL-сертификат от Let’s Encrypt. Всё интуитивно понятно, делается в несколько кликов из админ-панели управления хостингом. SSL-сертификаты в этом случае перевыпускаются и устанавливаются автоматически, не требуя реакции с вашей стороны. Поверьте, это очень удобно, так что советую воспользоваться.

PS: Moving Toward SSL

We’re at a turning point: 2017 is going to be the year that we’re going to see features in WordPress which require hosts to have HTTPS available. Just as JavaScript is a near necessity for smoother user experiences and more modern PHP versions are critical for performance, SSL just makes sense as the next hurdle our users are going to face.

SSL basically means the link between your browser and the server is encrypted. SSL used to be difficult to implement, and often expensive or slow. Modern browsers, and the incredible success of projects like Let’s Encrypt have made getting a certificate to secure your site fast, free, and something we think every host should support by default, especially in a post-Snowden era. Google also weighs SSL as a search engine ranking factor and will begin flagging unencrypted sites in Chrome.

First, early in 2017, we will only promote hosting partners that provide a SSL certificate by default in their accounts. Later we will begin to assess which features, such as API authentication, would benefit the most from SSL and make them only enabled when SSL is there.

Separately, I also think the performance improvements in PHP7 are particularly impressive, and major kudos to everyone who worked on that. We will consider whether hosts use PHP7 by default for new accounts next year as well.

Разработчик отечественной операционной системы Astra Linux «НПО РусБИТех» из-за санкций не смог включить в нее популярные шрифты, в том числе стандартные для ведомственных документов Arial, Verdana, Tahoma и Times New Roman.

Как легко выучить арабский алфавит

Как легко выучить арабский алфавит

Выкачать сайт целиком с помощью Wget и User-Agent

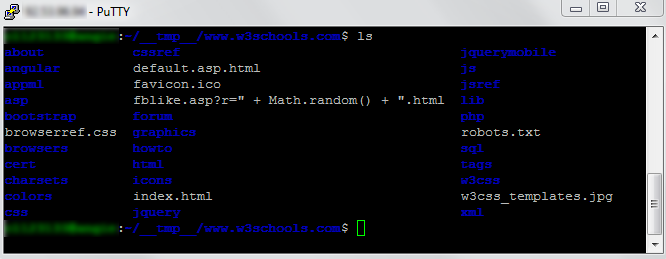
Запускаем команду на своём VPS сервере:

wget -r -k -l 7 -p -E -nc --user-agent="Mozilla/5.0 (Mozilla/5.0 (Windows NT 6.1; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/55.0.2883.75 Safari/537.36" http://www.w3schools.com/

В итоге получаем директорию с именем www.w3schools.com и с содержимым:

Скачать 1 страницу можно так:

wget -k -l1 -p -E -nc --user-agent="Mozilla/5.0 (Mozilla/5.0 (Windows NT 6.1; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/55.0.2883.75 Safari/537.36"  http://www.w3schools.com/

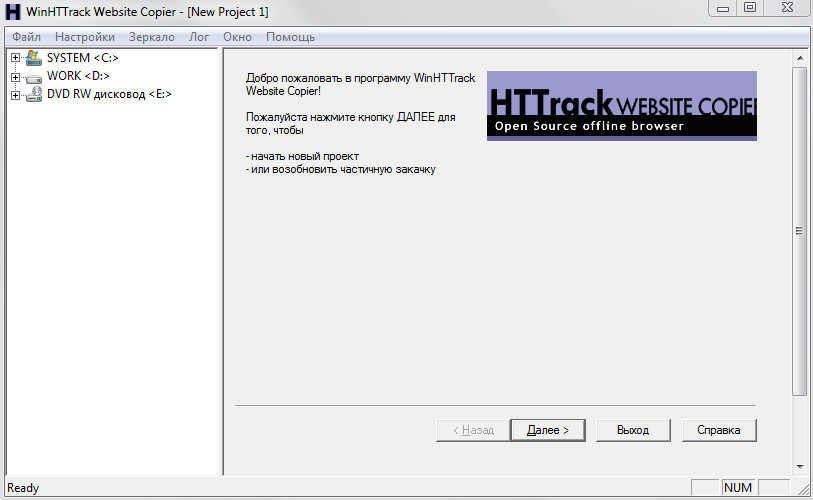
Не у всех есть VPS сервер, и вообще некоторые люди Linux в глаза не видели ни разу. В этом случае поможет программа HTTrack Website Copier

Скачать эту программу можно здесь: http://www.httrack.com/

Но не во всех случаях получится скачать сайт целиком. Дело в том, что администраторы сайтов не хотят, чтобы их сайты выкачивали и потом парсили, рерайтили и еще что-либо вытворяли с их интеллектуальной собственностью, по этой причине они запрещают ботам скачивать сайт полностью.

Еще одна причина, — усложнение сайтов. Многие сайты написаны так, что контент отображается динамически. Запрашивается через клиенский код или генерируется на клиенте полностью. В этом случае общедоступные средства вроде указанных выше не помогут. Необходимо будет писать парсер отдельно.

Такие дела

30 ноября — День защиты информации

В этот день хочу дать несколько советов как защитить себя от кражи пароля, взломов и утечки информации.

  1. Регулярно проверяйте свой компьютер на наличие вирусов
    Уязвимость компьютера может привести к краже данных или использования вашего компьютера в незаконных операциях (DDoS, СПАМ, и пр.). Совет: Используйте только проверенное антивирусное ПО для защиты вашего комьютера (мобильного устройства) от внешних угроз, например Kaspersky Free либо воспользоваться полной версией Kaspersky Internet Security для всех устройств.
  2. Не устанавливайте на свой компьютер подозрительные программы (программы из неизвестных источников), используйте только лицензионное программное обеспечение и вовремя обновляйте его. Не переходите по сомнительным ссылкам из рассылок.
  3. Программа @Web_of_Trust (WOT) защищает от ненадежных ссылок. Установите плагин к браузеру и контролируйте траст сайтов на которых вы осуществляете операции. WOT помогает визуально отличать качественные и доверенные сайты от вредоносных сайтов, которые могут причинить вред вашему компьютеру или ввести вас в заблуждение, приведя при этом к компрометации ваших персональных данных. Подробнее о WOT.november30day2
  4. Время от времени меняйте пароли от ваших сервисов (почта, сайты, и пр.) придерживаясь при этом рекомендациям. Например такой: Dj07VS_1LP3yL4UQ. Сгенерировать качественный пароль можно здесь.
  5. Надежно храните пароли от личного кабинета и аккаунтов в социальных сетях. Чтобы надежно хранить пароли, можно воспользоваться бесплатной программой KeePass, скачать которую можно здесь. При этом надо тщательно продумать мастер-пароль к базе паролей вашего KeePass.
  6. Используйте схему: 1 ресурс — 1 пароль. Используйте разные и надёжные пароли для различных ваших ресурсов (почта, сайты, ftp, ssh и пр.). Программа KeePass при создании новой записи автоматически генерирует новый стойкий пароль. Использование этой программы облегчает ведение паролей для вашей деятельности за компьютером. Плюс есть замечательная возможность авто-заполнения полей логина и пароля на сайте. Программа очень гибкая, настраиваемая, имеет множество плагинов. Очень удобно. Must have.
  7. Вводя пароли на компьютере, по возможности, используйте виртуальную клавиатуру. Используя продукцию Kaspersky запустить клавиатуру можно горячей комбинацией: СTRL+SHIFT+ALT+P. Ввод данных в визуальном режиме защищает вводимые данные от перехвата различными кейлоггерами и другими программами, отслеживающими деятельность пользователя на компьютере.
  8. Во время входа в личный кабинет обращайте внимание на наличие безопасного соединения https:// и правильность домена.
  9. Если вы являетесь владельцем или администратором сайта, то я настоятельно рекомендую озаботиться получением SSL сертификата для своего сайта. Чтобы ваш сайт работал стабильно стоит озаботиться надежным хостингом. Исходя из своего опыта могу посоветовать вам хостинг TimeWeb. Для новых проектов можно оплатить хостинг на год, и получить в подарок домен. Очень удобно. Подключив дополнительный IP адрес, вы сможете защитить свой сайт SSL сертификатом, и вся передаваемая информация между клиентом и вашим сайтом будет надежно зашифрована. Зачем это нужно? Ну например вы едете в метро. Захотели добавить новость на свой сайт. Вы достаёте мобильное устройство, подключаетесь к бесплатной Wi-Fi сети метро, заходите на сайт в админ панель и… Через некоторое время вы можете обнаружить свой сайт взломаным, содержащим вирусы, трояны, бекдоры, и прочую хакерскую атрибутику. Если ваш сайт работает только по защищенному протоколу https://, этого не произойдет. Заходя через незащищенные (незнакомые, ненадежные, и пр.) Wi-Fi сети в админ панель управления вашим сайтом, вы авторизуетесь в защищенном режиме. Т.е. ваш пароль (как и весь трафик) передается в зашифрованном виде, и человек посередине (man-in-the-middle) атака не сможет скомпрометировать ваши реквизиты доступа, и ваш сайт останется в целости и сохранности.
  10. Всё это применимо к любым передаваемым данным, на любых сайтах. Включая интернет магазины. По этому, настоятельно советую выбирать надежные сайты, доступные по протоколу https://. Ведь передаваемые финансовые данные (данные кредитной карты) будут зашифрованы, и хакеры прослушивающие Wi-Fi эфир не смогут перехватить эти ценные данные. Вы останетесь в безопасности.
  11. Если у вас есть возможность использовать 3G или 4G (LTE) на своём мобильном устройстве — используйте его. Не пользуйтесь бесплатными и ненадежными точками доступа Wi-Fi. Весь трафик между устройством абонента и оператором сотовой связи (Оп.Со.С.) — шифруются. Так что выходя в интернет через мобильное устройство или роутер (используя протоколы передачи данных GPRS, EDGE, 3G, 4G, LTE, и пр.) и авторизуясь на сайте через небезопасный http:// протокол,  вы останетесь в большей безопасности, нежели при авторизации через незнакомые Wi-Fi сети.

Список будет обновляться. Продолжение следует.

Страница 32 из 91

© 2007–2026, konyakov.ru
☩